 FlipИИ чат
Ещё
Нейросети
-
Gemini
Gemini
-
Z.ai
Z.ai
-
ChatGPT
ChatGPT
-
DeepSeek
DeepSeek
-
Claude
Claude
-
Jev
Jev
-
Perplexity
Perplexity
-
OpenAI
OpenAI
-
Kimi
Kimi
-
Qwen
Qwen
-
Grok
Grok
-
Все модели
Все модели
-
Задачи
Задачи





Claude Security — сканирование кода на уязвимости

Claude Security — продукт Anthropic для автоматического поиска уязвимостей в кодовых базах. Подробнее — на официальной странице claude.com/product/claude-security. Инструмент сканирует исходный код, находит слабые места и предлагает конкретные патчи, которые затем проходят обязательную проверку разработчиком. С выходом Claude Mythos 5.1 продукт перешёл на новейшую модель Anthropic, что заметно изменило эффективность киберинструментария. Сам чат-ассистент доступен и без подписки — о том, как пользоваться Claude бесплатно, рассказано в общем обзоре.
Как работает Claude Security
Claude Security сканирует кодовые базы целиком — не отдельные файлы, а всю структуру проекта — и выдаёт список потенциальных уязвимостей с предложенными патчами. Каждый патч требует ревью человека: инструмент позиционируется как ассистент, а не автономный «починщик» кода.
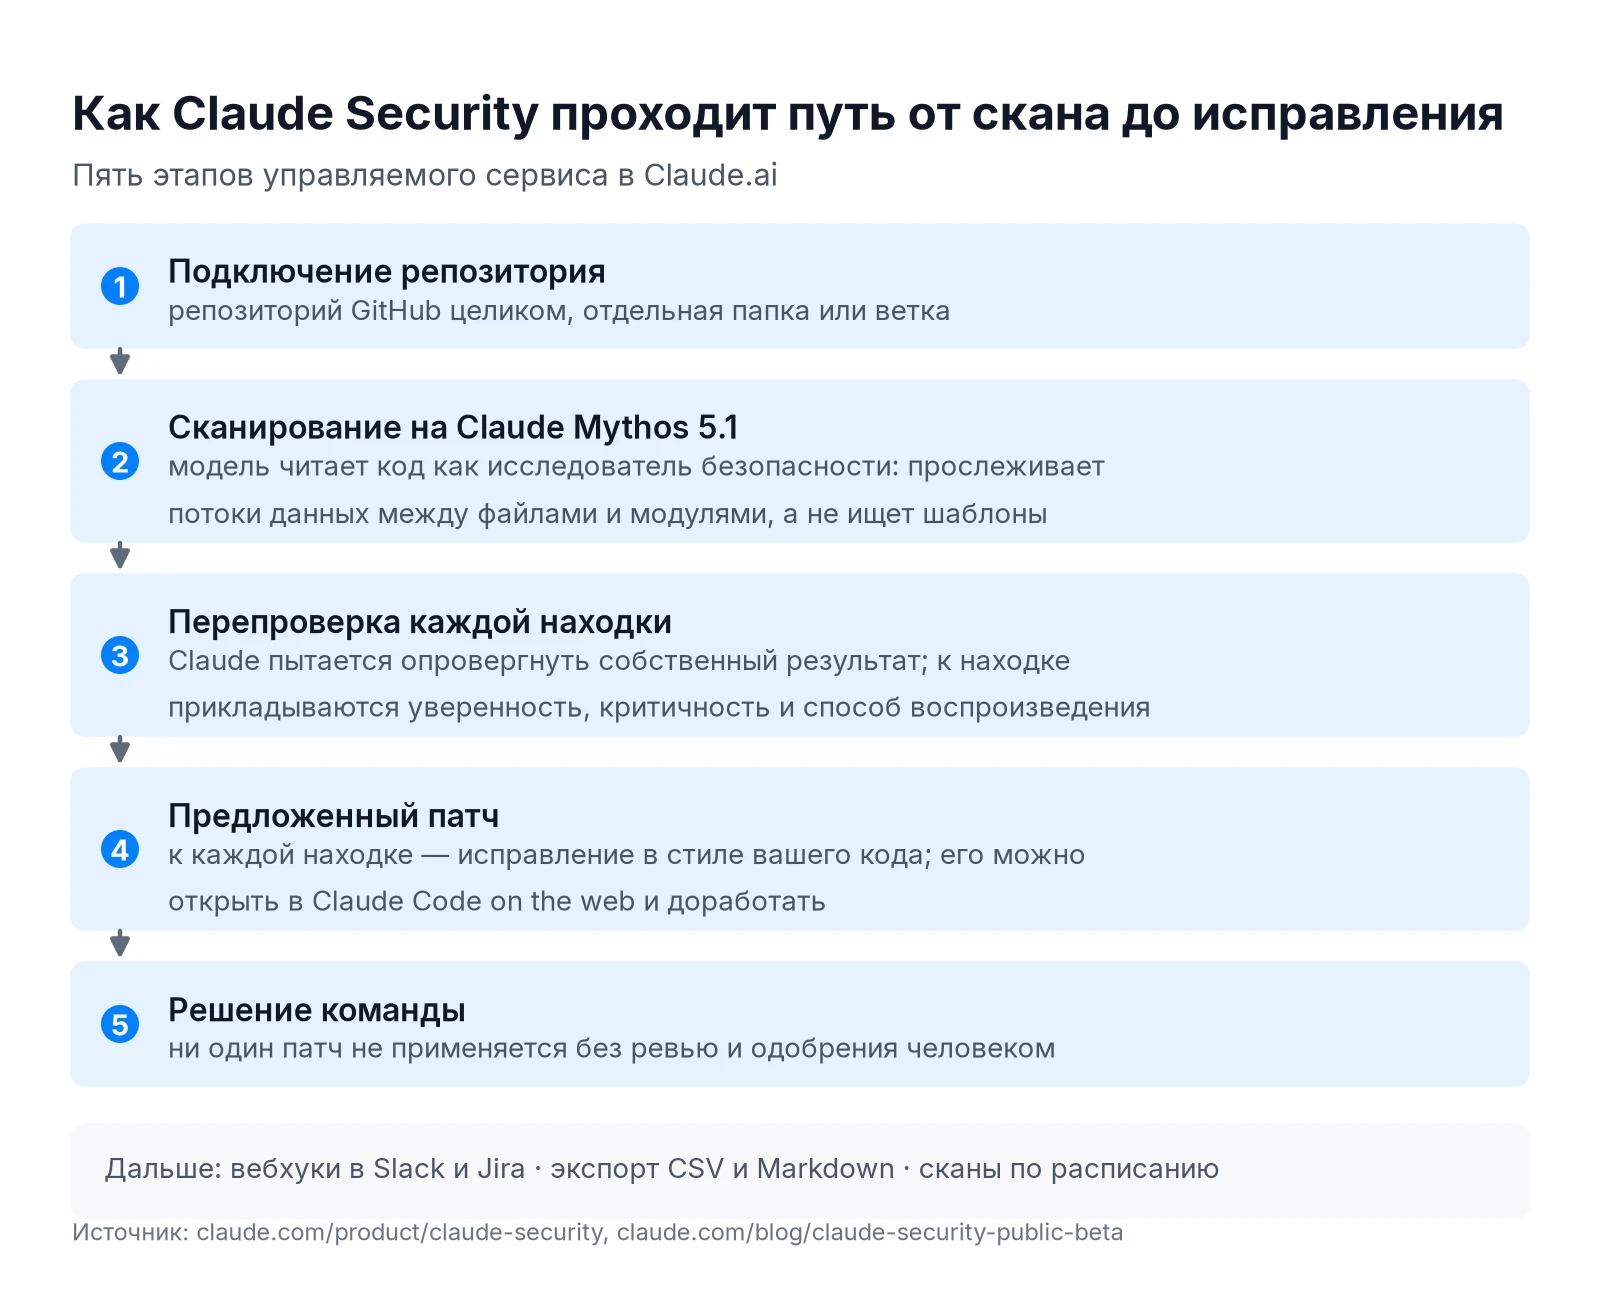
Главный принцип архитектуры — разграничение допустимых и запрещённых сценариев:
| Сценарий | Разрешено |
|---|---|
| Поиск уязвимостей в исходном коде | Да |
| Предложение патча для ревью | Да |
| Генерация эксплойтов | Нет (перенаправляется на Opus) |
| Автоматический пентест | Нет (перенаправляется на Opus) |
| Бинарное сканирование уязвимостей | Нет (перенаправляется на Opus) |
Барьеры перенаправляют запросы на эксплойты, пентест и бинарное сканирование на модели Opus — там они обрабатываются в рамках профессиональных программ с верификацией участников.
Mythos 5.1: что изменилось для кибербезопасности
С переходом на Claude Mythos 5.1 у Claude Security появились два ключевых улучшения. Детали обновления Anthropic опубликовала в официальном анонсе Fable и Mythos 5.1. Во-первых, Fable 5.1 (та же архитектура, что и Mythos 5.1) теперь применяется именно для анализа уязвимостей в исходном коде. Во-вторых, у Claude Code количество вмешательств кибербарьеров за сессию сократилось примерно на 60% — барьеры стали точнее отличать легитимный анализ кода от потенциально опасных запросов.
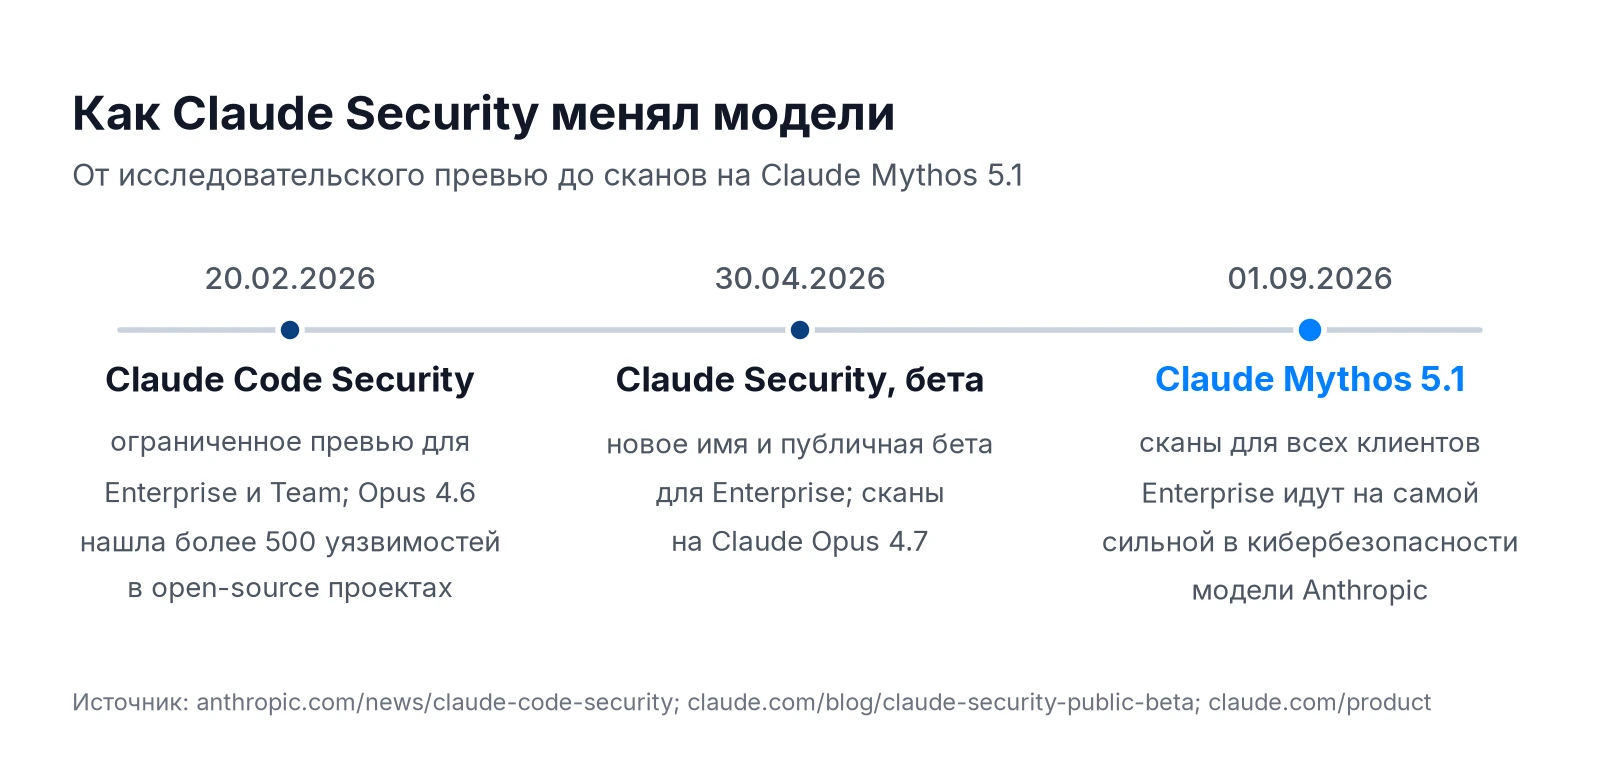
Mythos 5.1 демонстрирует сильнейшие киберспособности среди выпущенных моделей Anthropic, оставаясь при этом в нижней категории риска Frontier Compliance Framework.Anthropic System Card, Fable & Mythos 5.1
Более мощная модель с сильнейшими кибернавыками при этом не перемещается в высокую категорию риска — Frontier Compliance Framework фиксирует её в нижней зоне. В агентном кодировании Terminal-Bench 4.0 Mythos 5.1 набирает 60,9% против 55,8% у Fable 5.1. Для повседневных вопросов о безопасности кода — объяснить уязвимость, разобрать отчёт сканера — хватает и обычного окна, где открыт ИИ чат, без доступа к Claude Security.
Как подключить Claude Security: пошаговый гайд
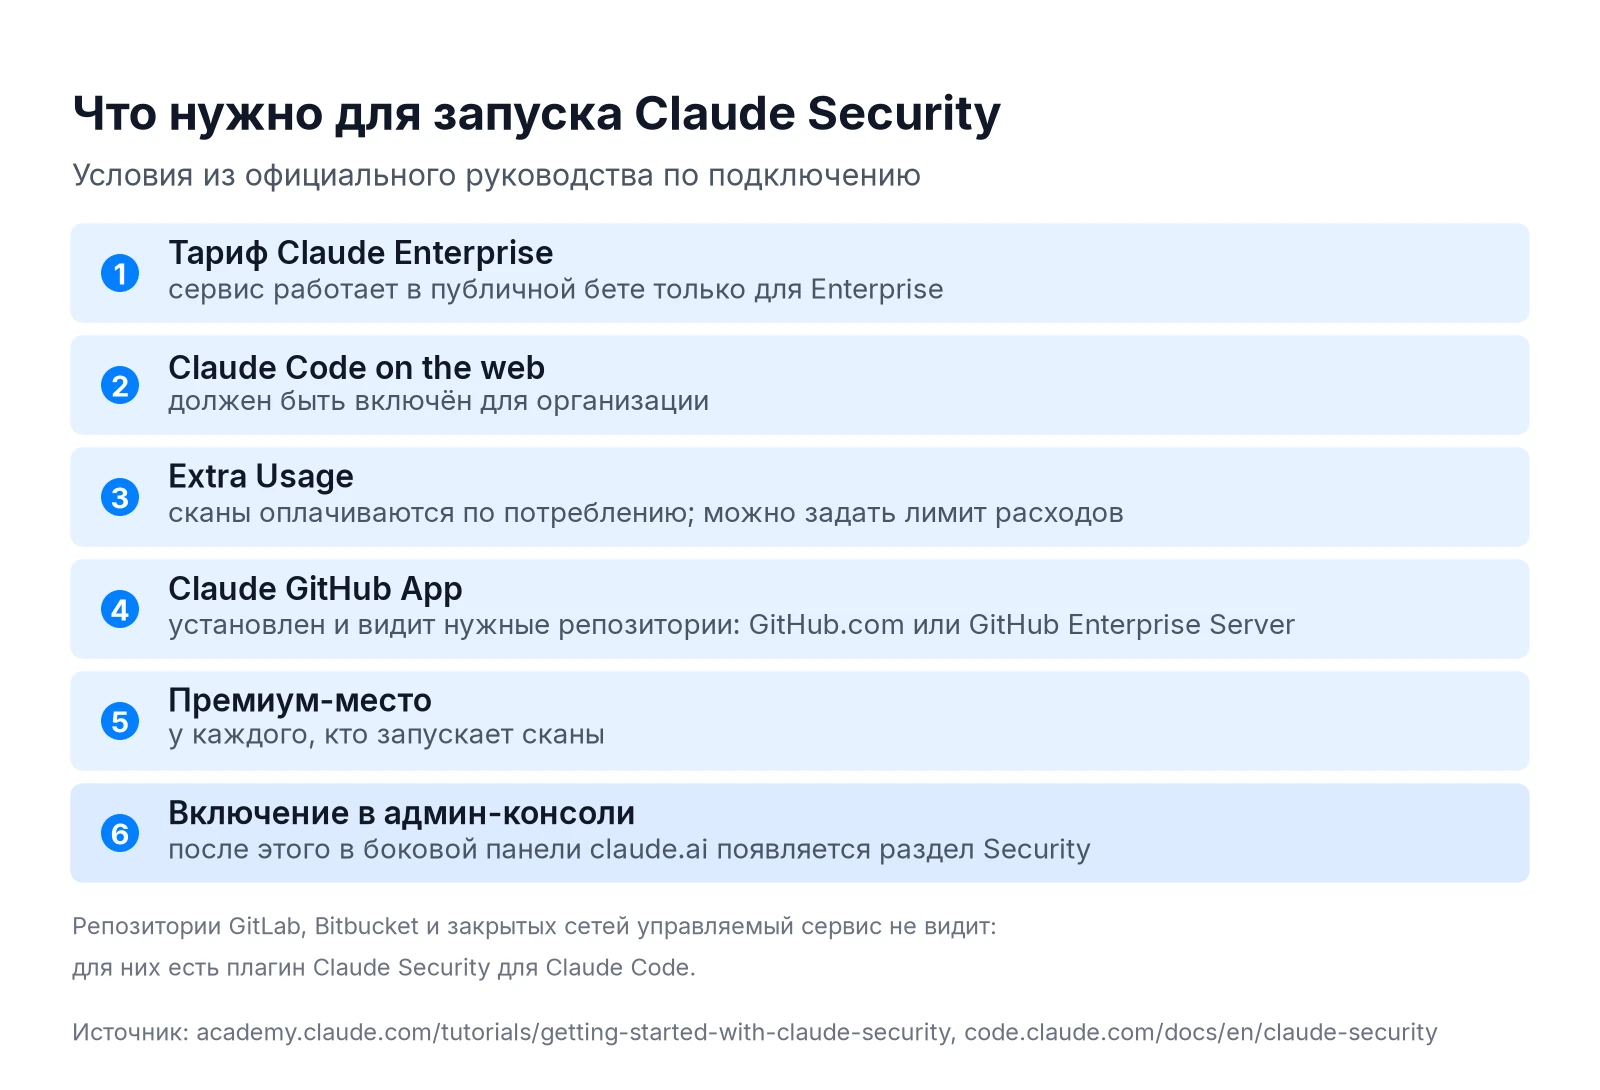
- Перейдите на claude.com/product/claude-security и ознакомьтесь с условиями доступа.
- Убедитесь, что у организации тариф Claude Enterprise с Claude Code on the Web, включённым Extra Usage и премиум-местами.
- Попросите администратора Enterprise включить Claude Security в админ-консоли — отдельной формы запроса нет; после включения раздел Security появится в боковой панели.
- Подключите репозиторий через Claude GitHub App — сервис работает только с GitHub.com и GitHub Enterprise Server. Для GitLab, Bitbucket и сетей без входящих подключений используйте плагин Claude Security в Claude Code.
- Запустите первое сканирование и дождитесь отчёта с найденными уязвимостями.
- Проверьте каждый предложенный патч вручную перед применением.
Сравнение Fable 5.1 и Mythos 5.1 для кибербезопасности
| Характеристика | Fable 5.1 | Mythos 5.1 |
|---|---|---|
| Анализ уязвимостей в исходном коде | Да | Да |
| Terminal-Bench 4.0 | 55,8% | 60,9% |
| Барьеров за сессию в Claude Code | примерно на 60% меньше, чем у Fable 5 | ещё мягче для проверенных специалистов |
| Категория риска FCF | нижняя | нижняя |
| Генерация эксплойтов | Нет | Нет |
Для большинства задач сканирования кода Fable 5.1 достаточен.
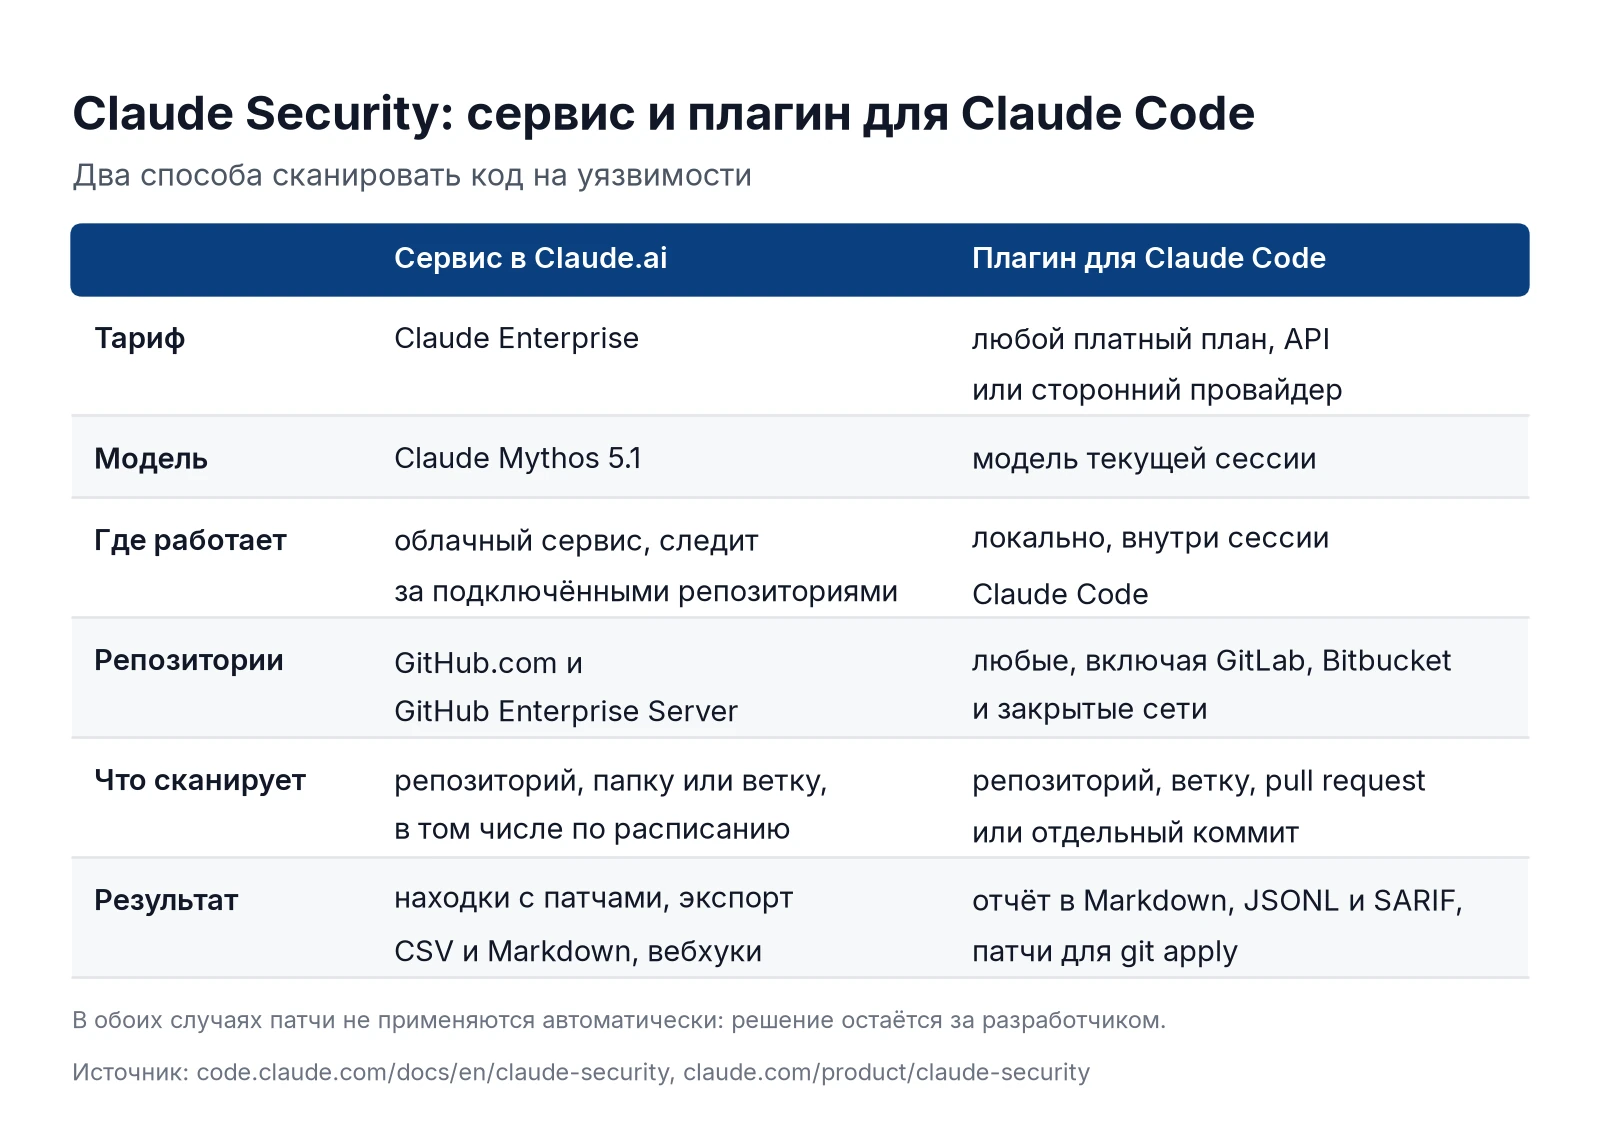
Верификацией киберспособностей занимается отдельная программа — Cyber Verification Program — это программа доступа для специалистов по защите: проверенные организации получают ослабленные кибербарьеры для оборонительной работы. Подробности программы описаны на портале Anthropic.
FAQ
Что такое Claude Security?
Claude Security — продукт Anthropic, который сканирует кодовые базы на уязвимости и предлагает патчи для проверки разработчиком. Подробнее: claude.com/product/claude-security.
На какой модели работает Claude Security?
Начиная с выхода Mythos 5.1, Claude Security работает на Claude Mythos 5.1 — сильнейшей по киберспособностям модели Anthropic.
Может ли Claude Security генерировать эксплойты?
Нет. Генерация эксплойтов, автоматический пентест и бинарное сканирование уязвимостей заблокированы барьерами и перенаправляются на модели Opus в рамках специальных программ.
Насколько безопасна модель Mythos 5.1 с точки зрения киберрисков?
Mythos 5.1 находится в нижней категории риска Frontier Compliance Framework — несмотря на сильнейшие киберспособности среди выпущенных моделей Anthropic. Подробности — в System Card.
На сколько снизилось число вмешательств барьеров в Claude Code?
Примерно на 60% за сессию по сравнению с предыдущими версиями. Барьеры стали точнее отличать легитимный анализ кода от опасных запросов.
Нужна ли ручная проверка патчей от Claude Security?
Да, обязательно. Все патчи, предложенные Claude Security, проходят human review — разработчик сам принимает решение о применении каждого исправления.
-
Маршрут от Claude привёл подростка на «Вдоводел»
![Подросток в синей куртке и шлеме радостно смотрит маршрут в телефоне на вершине горы над городом]()
16-летний Брайс из Ванкувера проложил с Claude новый для себя маршрут на гору Краун. ![Подросток с рюкзаком неуверенно пробирается между валунами к крутому гребню]()
Разметки не было: вместо кулуара он попал на гребень «Вдоводел», куда ходят с верёвками. ![Испуганный подросток прижался к отвесной скале на узком уступе и звонит по телефону]()
Брайс застрял на уступе шириной около полутора метров: сзади обрыв, впереди почти отвесная стена. ![Спасатель спускается по верёвке к подростку на уступе, рядом вертолёт]()
Вертолёт не мог подойти к скале: спасатель спустился к Брайсу по верёвке, и его подняли на борт. ![Подросток в спасательном одеяле сидит у тропы с бумажной картой, рядом компас]()
Брайс винит себя, но тропы через ИИ больше не прокладывает. Спасатель: «Claude никогда не был в этих местах». -
950 агентов Claude нашли в ДНК вирусов загадочную систему
![Учёная в лаборатории смотрит на монитор со спиралями ДНК]()
Anthropic поручила Claude найти в огромной базе ДНК необычные ферменты. ![Учёная с планшетом смотрит на стену из сотен мониторов с ДНК]()
Около 950 агентов за 21 час собрали больше 200 тысяч ферментов и написали 20 отчётов. ![Учёная взволнованно показывает на повторяющийся узор в цепочке ДНК на экране]()
Один агент «на глаз» заметил рядом с ферментом повторы, как у CRISPR. Систему назвали ART. ![Учёная поднимает пробирку к свету, коллега задумчиво смотрит рядом]()
Что она делает, пока неизвестно. Пионер CRISPR Фэн Чжан назвал находку «по-настоящему интригующей». -
Anthropic запретила издеваться над Claude
![Женщина в очках сердито кричит на ноутбук и стучит кулаком по столу]()
Anthropic запретила «длительное и бессмысленное» жестокое обращение с Claude. ![Женщина спокойно спорит, разводя рукой перед ноутбуком]()
Речь о крайних случаях. Раздражение, споры, мрачные сюжеты и тесты под запрет не попадают. ![Удивлённая женщина смотрит на ноутбук со значком закрытой двери на экране]()
Главная защита прежняя: Claude сам завершает такой диалог. ![Женщина прикрепляет к доске календарь с обведённым днём]()
Правила действуют с 12 ноября. За нарушения доступ могут ограничить или закрыть. -
ИИ-видео с погибшим в суде: срок назначат заново
![Женщина в зале суда показывает планшет с лицом мужчины]()
В Аризоне сестра погибшего показала в суде видео, где ИИ-аватар брата прощает убийцу. ![Растроганный судья с рукой на груди за судейским столом]()
Судья дал максимальные 10,5 года и сказал, что ему «понравилось это видео». ![Три судьи апелляционного суда изучают документы]()
Апелляционный суд счёл приговор несправедливым: видео «не отражает реальных событий». ![Женщина читает своё заявление с листов за трибуной, планшет выключен]()
Срок назначат заново, а свой текст сестра прочитает сама, без видео. -
Журналист выпустил ИИ-песню от имени чужой группы
![Журналист в наушниках с хитрой улыбкой работает за ноутбуком]()
Журналист 404 Media сгенерировал песню в Udio по простому запросу. ![Трое музыкантов панк-группы в шоке смотрят в телефон]()
Трек вышел на подтверждённой странице панк-группы Lathe of Heaven в Spotify без ведома музыкантов. ![Журналист удивлённо разводит руками, вокруг висят значки музыкальных сервисов]()
Песня попала и в Apple Music, Tidal и Amazon Music — через давнюю лазейку в дистрибуции. ![Довольный мошенник ловит монеты, сыплющиеся из наушников, слушательница расстроена]()
Так мошенники зарабатывают на чужой славе. Площадки и дистрибьюторы ответственность не берут. -
Нейросеть научилась играть в «Точки» и обыгрывает автора
![Разработчик держит тетрадь в клетку с партией в точки]()
Разработчик учил нейросеть игре в «Точки» из школьной тетради — по примеру AlphaZero. ![Разработчик ночью смотрит на два монитора с партиями в точки]()
Сеть играла сама с собой: 30 поколений за полтора месяца, однажды девять пришлось выбросить. ![Разработчик радостно подпрыгивает перед монитором с выигранной партией]()
Ученик обыграл учителя, только когда поиск подняли с 800 до 1600 симуляций на ход. ![Разработчик смеётся, проиграв нейросети партию в точки]()
Теперь сложный уровень игры Just Dots стабильно обыгрывает автора на поле 20×20.
























